我们如何对您的数据进行加密?
Local File Encrypt 提供密码 v3 与 USB 安全密钥 v4 两种独立方式;请为密码文件保留密码,为 v4 文件保留原外接 USB 安全密钥中的原 WebAuthn credential。
- Bobby Li
Local File Encrypt 现在有两种彼此独立的加密方式:
- 密码方式生成 version 3(v3)。您需要保留加密文件并记住原密码。
- 外接 USB FIDO2 安全密钥方式生成数字 version 4(v4)。您需要保留创建该 credential 的原外接安全密钥及其中的原 WebAuthn credential。
WebAuthn 不是密码的替代或恢复方式。选择密码时,现有密码流程不受影响;历史 v1/v2/v3 文件仍可读取。选择 v4 时,文件没有密码、恢复密钥、默认恢复密码或云端密钥 / 恢复材料副本。
1. 公共容器头与自动版本分发
所有版本沿用同一外层结构:
[8 字节:ASCII "l0kfd3e1"]
[4 字节:无符号元信息长度 N,大端序]
[N 字节:UTF-8 JSON 元信息]
[密文与认证标签]
N 是 UTF-8 字节数,不是字符数。元信息是公开的,但 v2/v3/v4 都将原始头字节纳入认证;解密必须直接使用文件中的原始字节,不能解析后重新序列化。
网页与 Python 自动按版本选择方法,不要求 --method。只有 JSON 数字 4(包括 4.0、4e0)进入 v4;字符串、布尔、缺失或未知 version 保留历史 v1 分发。明确识别的 v2/v3/v4 若参数或认证失败会直接失败,不会降级到其他算法。
2. 密码方式:v3
v3 对每个文件生成新的 16 字节 salt 和 8 字节 nonce prefix。密码按原样编码为 UTF-8,经 PBKDF2-HMAC-SHA-256(100000 次)派生 256 位 AES-GCM 密钥。
明文按 4 MiB 分块。每块 nonce 是 8 字节 prefix 加 uint32 大端块序号;AAD 是完整原始文件头加相同块序号;每块附带 16 字节 GCM 标签。空文件仍有一个认证块。Worker 将结果流式写入浏览器本机 OPFS,所有块认证成功后才提供下载。
密码路径继续生成 v3;增加 v4 没有改变 v1/v2/v3 的密码编码、派生参数、读取或错误语义。
3. USB 安全密钥方式:v4
v4 使用 WebAuthn PRF,而不是导出安全密钥中的私钥。每个文件随机生成:
- 32 字节
prfInput; - 32 字节 HKDF salt;
- 8 字节 nonce prefix。
这些值与完整 credential ID 一起写入公开、受认证的文件头。原 credential 对相同 prfInput 重现相同的 32 字节 PRF 输出;程序再用 HKDF-SHA256、文件中的 salt 和固定 info local-file-encrypt/v4/webauthn/file-key 重建同一 AES-256-GCM 文件密钥。因此解密时使用文件保存的随机参数,而不是重新随机生成。
v4 同样按 4 MiB 分块,nonce 与 AAD 规则和 v3 的分块结构一致,并且必须使用 OPFS。文件不会保存 PRF 输出、派生文件密钥、PIN、密码、签名、恢复密钥或恢复文件。
4. 首次设置、后续使用与浏览器索引
首次设置包含三个显式 WebAuthn ceremony:credential create、验证 1/2、验证 2/2。两次验证用相同 PRF input、不同 challenge;只有 credential 相同、两个 32 字节 PRF 结果完全一致时才开始加密。风险确认只是用户确认,不是设备验证。
以后使用同一 credential 加密或解密时,每次操作通常只需一次 assertion。插入安全密钥不会自动解密;您仍须按系统提示完成安全密钥 PIN、设备指纹或触碰等步骤。网站不设置或管理 PIN。
浏览器只保存公开索引与风险文案版本,不保存 PRF 或密钥。公开索引只由安全密钥加密流程保存,供后续加密复用;v4 解密始终按文件头指定原 credential,不读取、保存或替换索引,也不在成功页显示记录状态。清除站点状态后仍可解密已有 v4 文件;当前未刷新的标签页仍可能复用会话内 credential,刷新、重新打开页面或使用新 profile 后再进行安全密钥加密则会新建 credential,并重新完成首次设置。
5. 无恢复风险与密码功能独立性
v4 没有备用解锁途径。相同型号的新安全密钥、相同 PIN 或后来新建的 credential 都不能替代原 credential。安全密钥 reset、删除本应用 credential 或 PIN 永久锁定都会让相应旧文件永久无法恢复。
请先用非重要文件同时验证网页和 Python 解密,再决定是否用于重要资料。您也可以继续独立选择密码方式;v4 的无恢复风险不会改变密码文件的读取方法。
6. 历史 v1/v2/v3 兼容
v1、v2、v3 的有效历史文件永久保留读取能力。v1 的确定性 salt/IV 和未认证 metadata 只因兼容而保留,不应用于新加密。v2 使用随机 salt/IV 并认证原始头;v3 增加 4 MiB 分块、随机 nonce prefix 与 OPFS 流式输出。
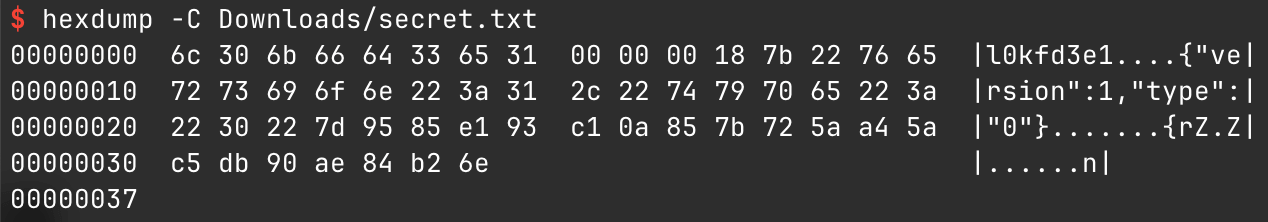
新格式不会自动升级旧密文的安全属性。您可以自行解密后重新加密,但迁移不是恢复历史内容的前提。下面的图片只是文本 123、密码 123 的历史 v1 布局,不是当前 v3 或 v4 示例:
7. 脱离网页使用 Python 解密
Python 示例程序 自动识别文件版本,没有 --method。密码文件必须提供密码,v4 必须省略密码参数:
python3 decrypt.py encrypted-password.lfe "原密码"
python3 decrypt.py encrypted-webauthn.lfe
密码路径要求 Python 3 与 cryptography,不会导入 fido2。v4 要求 Python >=3.10,<4、cryptography==50.0.2 和 fido2==2.2.1,使用固定 production RP、60 秒统一 deadline、无回显 PIN 输入且不自动重试。v4 只有在全部分块认证成功后才以不覆盖既有输出的方式发布结果。
8. 当前实测边界
证据分为三层,不能互相替代:
- 2026-10-07 的首组真实互操作使用正式 origin 上的临时 DevTools 探针、Chrome、TrustKey T120 和断网 Python,恢复了 54 字节公开明文。它不是当前产品页面验收。
- 当前产品 UI、Service、Worker、WebCrypto、OPFS、v4 容器与下载链路已在 Chromium、Firefox、WebKit 的 synthetic composition 中运行;仅 WebAuthn 设备边界由公开 deterministic adapter 替换。它不证明真实 USB、系统 PIN UI、正式 RP 或部署页面。
- 当前最终提交的正式页面真机闭环、清站点状态后解密不写索引、错误矩阵、断网 Python 复验、v4
4 GiB + 1、部署与远端 CI 仍待发布验收。
Touch ID、Windows Hello、手机扫码和云同步 passkey 不在本阶段支持范围。Windows/Linux 的 WebAuthn/FIDO2 行为也尚未验证。
9. 更新记录
- 2026/10/10:解密流程不再保存、替换或展示浏览器 credential index;该索引仅供加密流程复用。
- 2026/10/08:加入密码 v3 与 USB 安全密钥 v4、无恢复风险、自动版本分发、Python 条件依赖和证据边界。
- 2026/10/01:记录 version 2 随机 salt/IV、认证文件头及历史文件兼容读取规则。
- 2025/01/31:新增 version 1 加密流程。
- 标签:
- 如何工作